Ролі та дозволи
Керуйте доступом у Blueputto за допомогою вбудованих і користувацьких ролей. Налаштовуйте дозволи для документів, учасників, налаштувань і команд відповідно до кожної ролі.
 Grzegorz
Ролі визначають межі роботи людини в Blueputto. Вони допомагають організації надавати людям достатній доступ для виконання своєї роботи, не відкриваючи налаштування чи дії, які їм не потрібні.
Почніть із вбудованих ролей
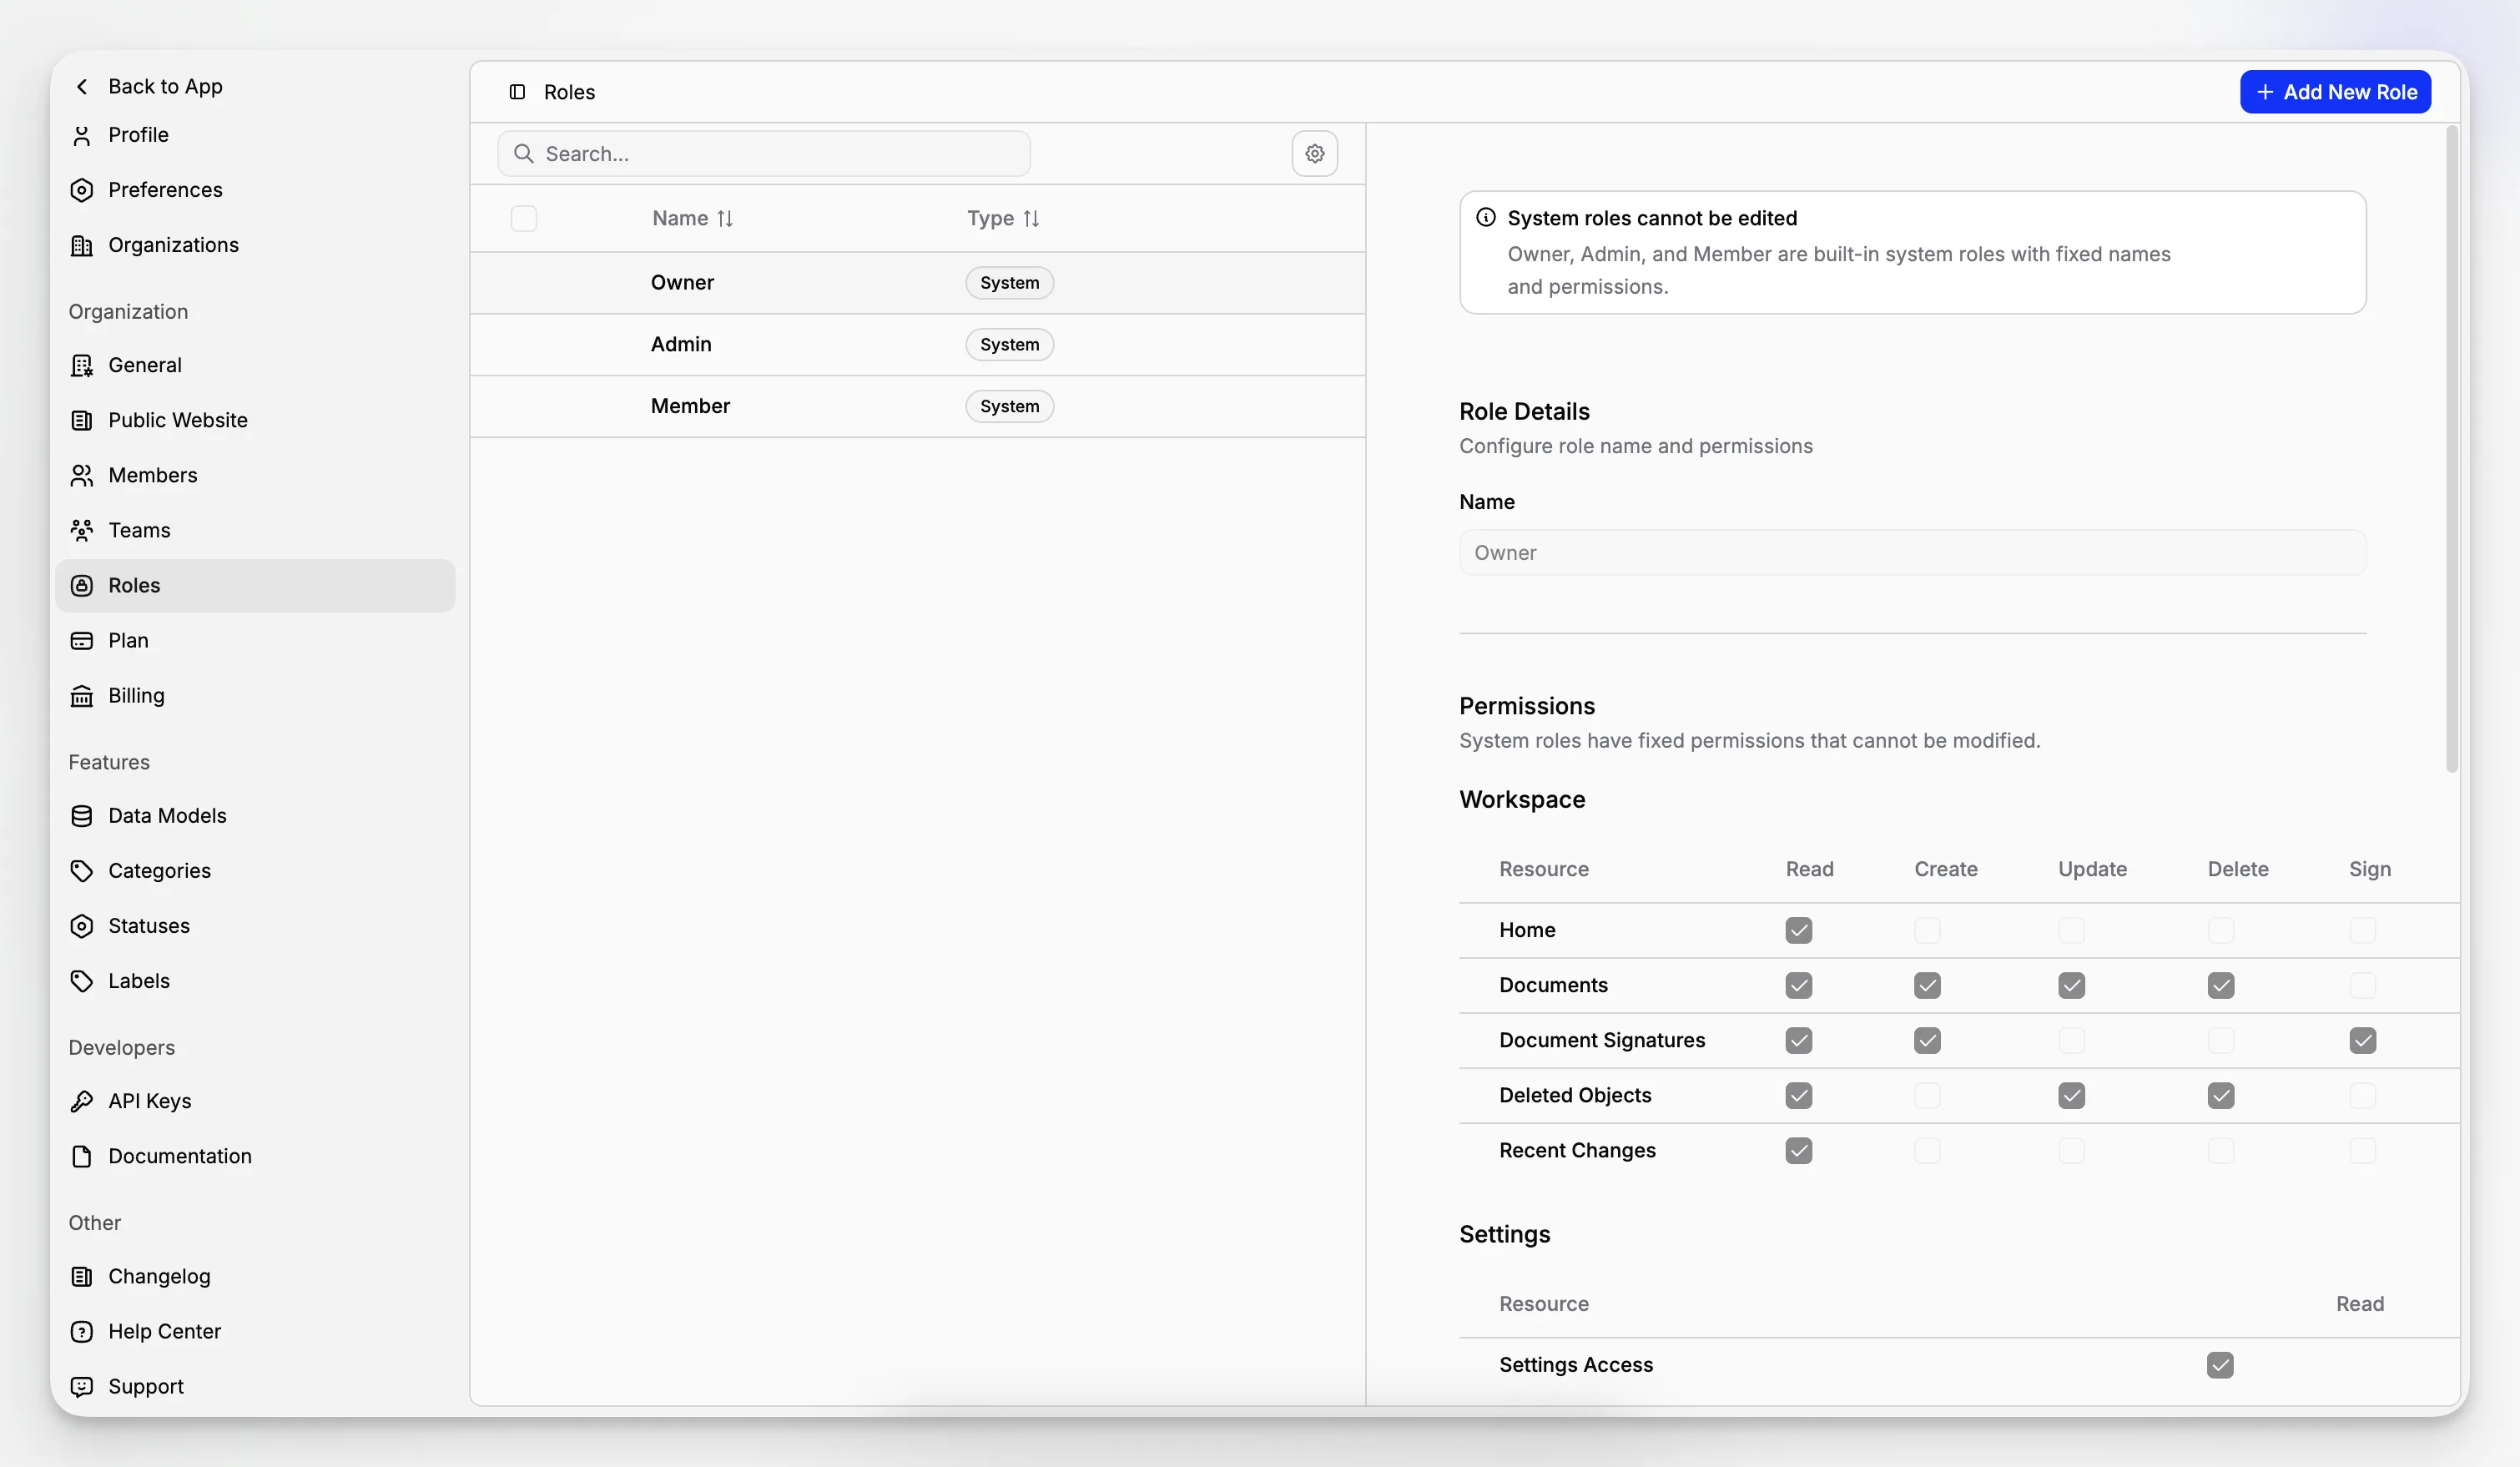
Кожна організація має три готові ролі:
Owner для людини, яка несе кінцеву відповідальність за організацію,
Admin для широкого щоденного управління,
Member для звичайного доступу до робочого простору.
Ці ролі мають фіксовані обов’язки, що робить базові правила доступу передбачуваними. Роль owner захищена від випадкового видалення або пониження.
Створюйте ролі, які підходять вашій організації
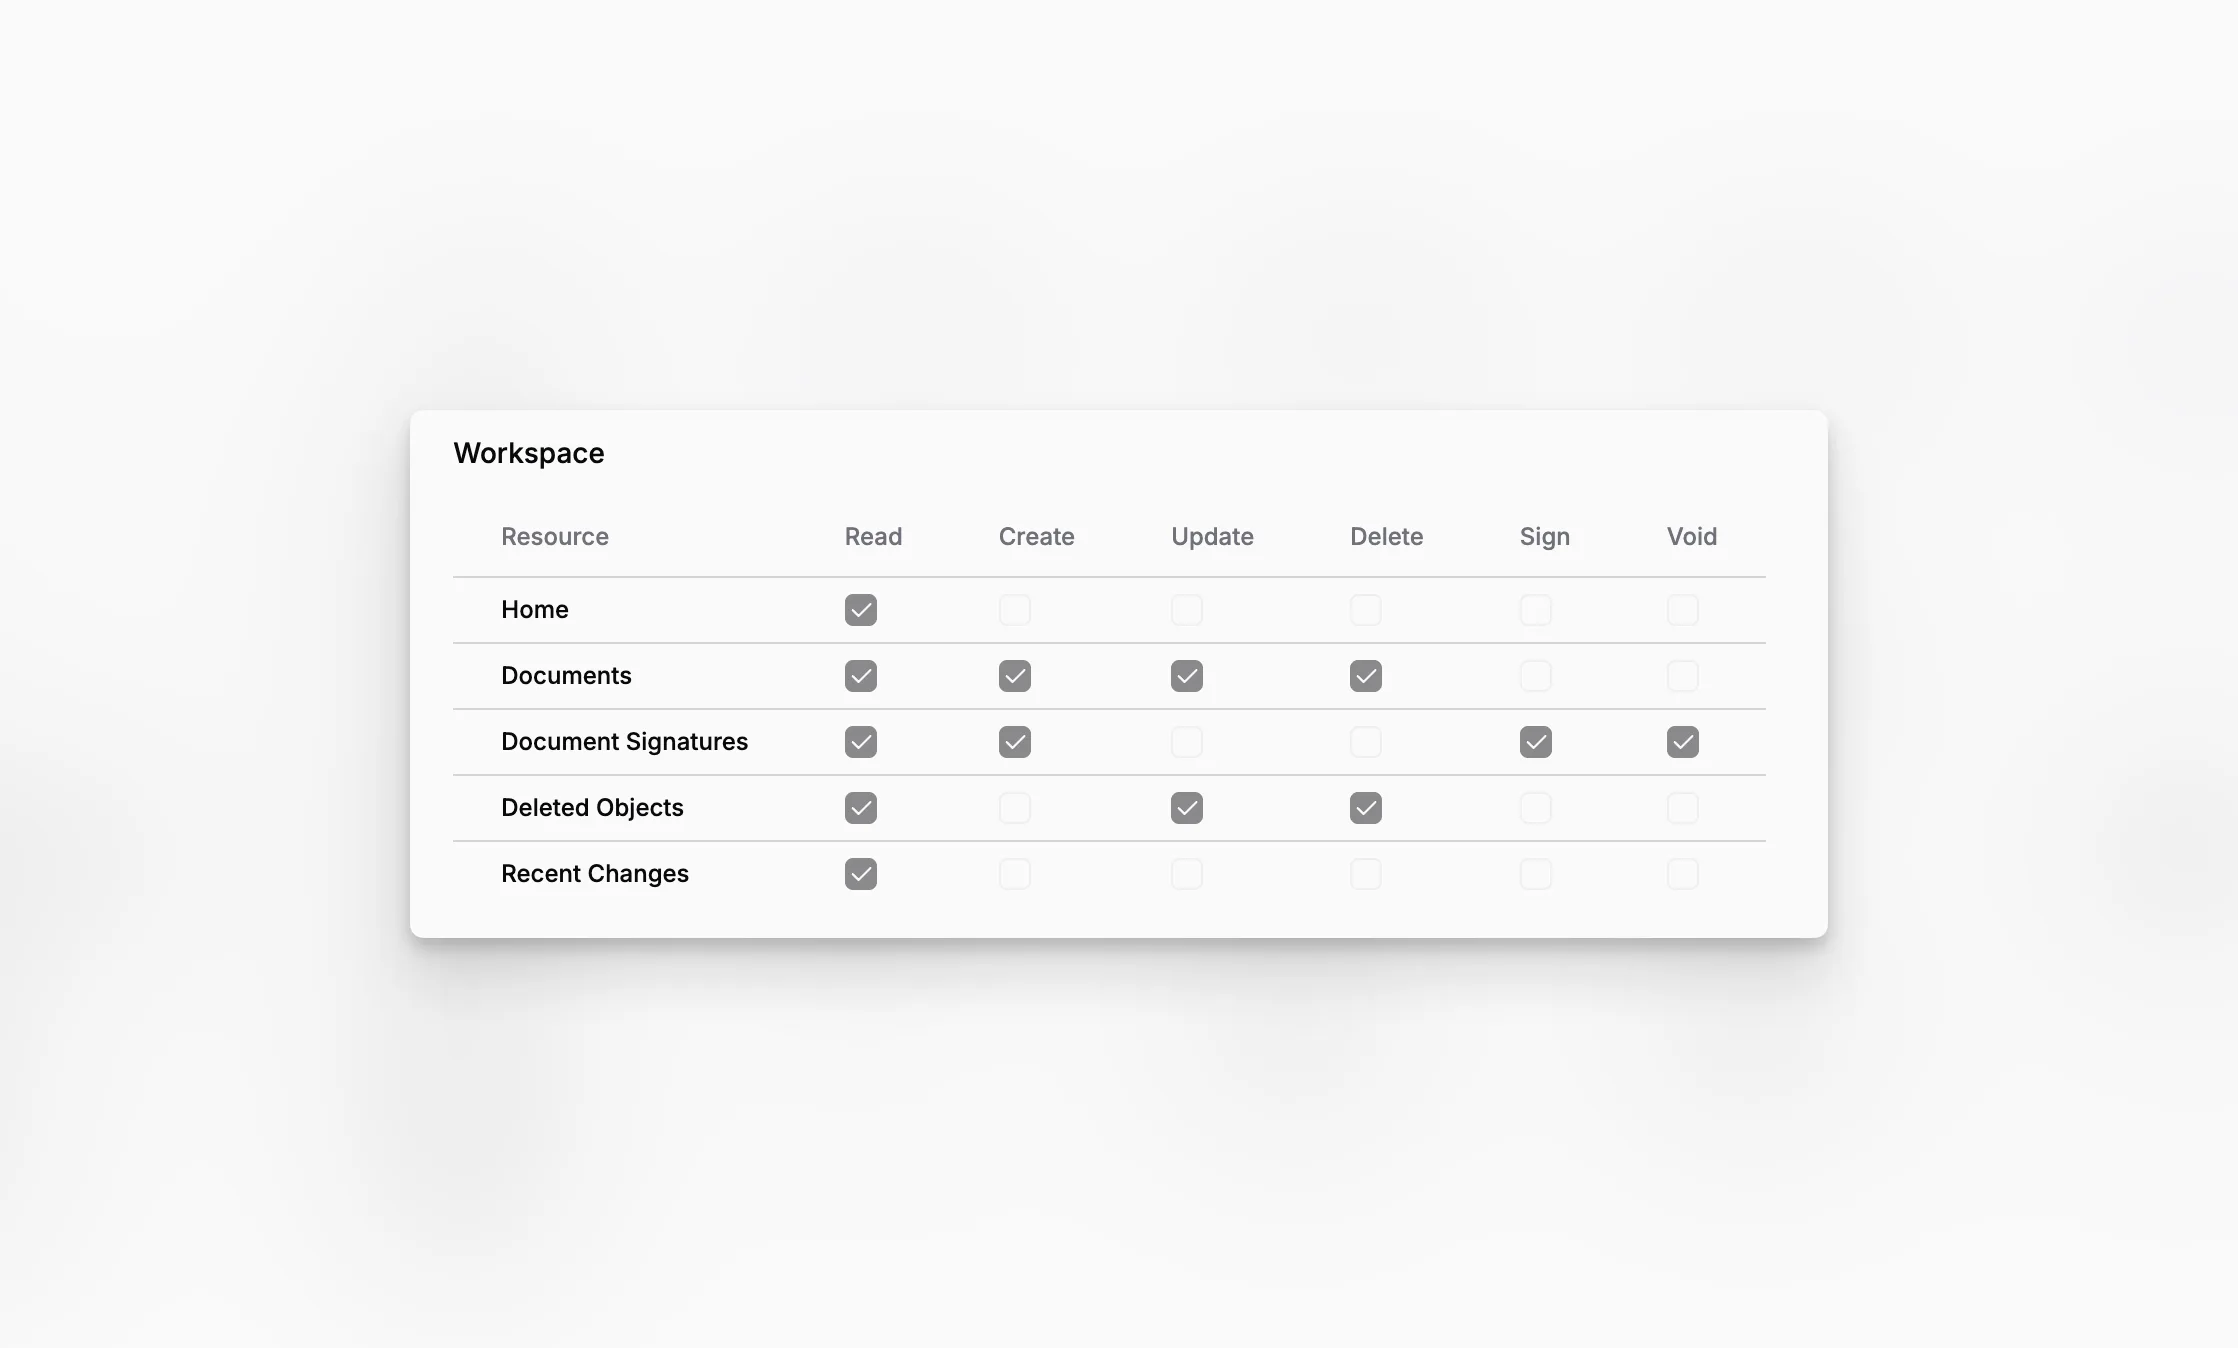
Організації, що масштабуються, можуть створювати користувацькі ролі. Виберіть назву та опис, а потім визначте, що люди з цією роллю можуть переглядати, створювати, змінювати або видаляти в таких розділах, як документи, об’єкти, учасники та налаштування.
Це корисно для таких обов’язків, як реєстратор, рецензент, редактор, фінансовий менеджер або співавтор лише для читання.
Зрозумійте ролі та команди
Ролі відповідають на запитання що може робити ця людина? Команди відповідають на запитання де має працювати ця людина?
Наприклад, роль може дозволяти комусь оновлювати документи, тоді як його команда обмежує його папками, пов’язаними з його відділом. Разом ці засоби контролю роблять доступ зрозумілим у міру зростання організації.