Rôles et autorisations
Gérez l’accès dans Blueputto avec des rôles intégrés et personnalisés. Définissez des autorisations pour les documents, les membres, les paramètres et les équipes afin de correspondre à chaque fonction.
 Grzegorz
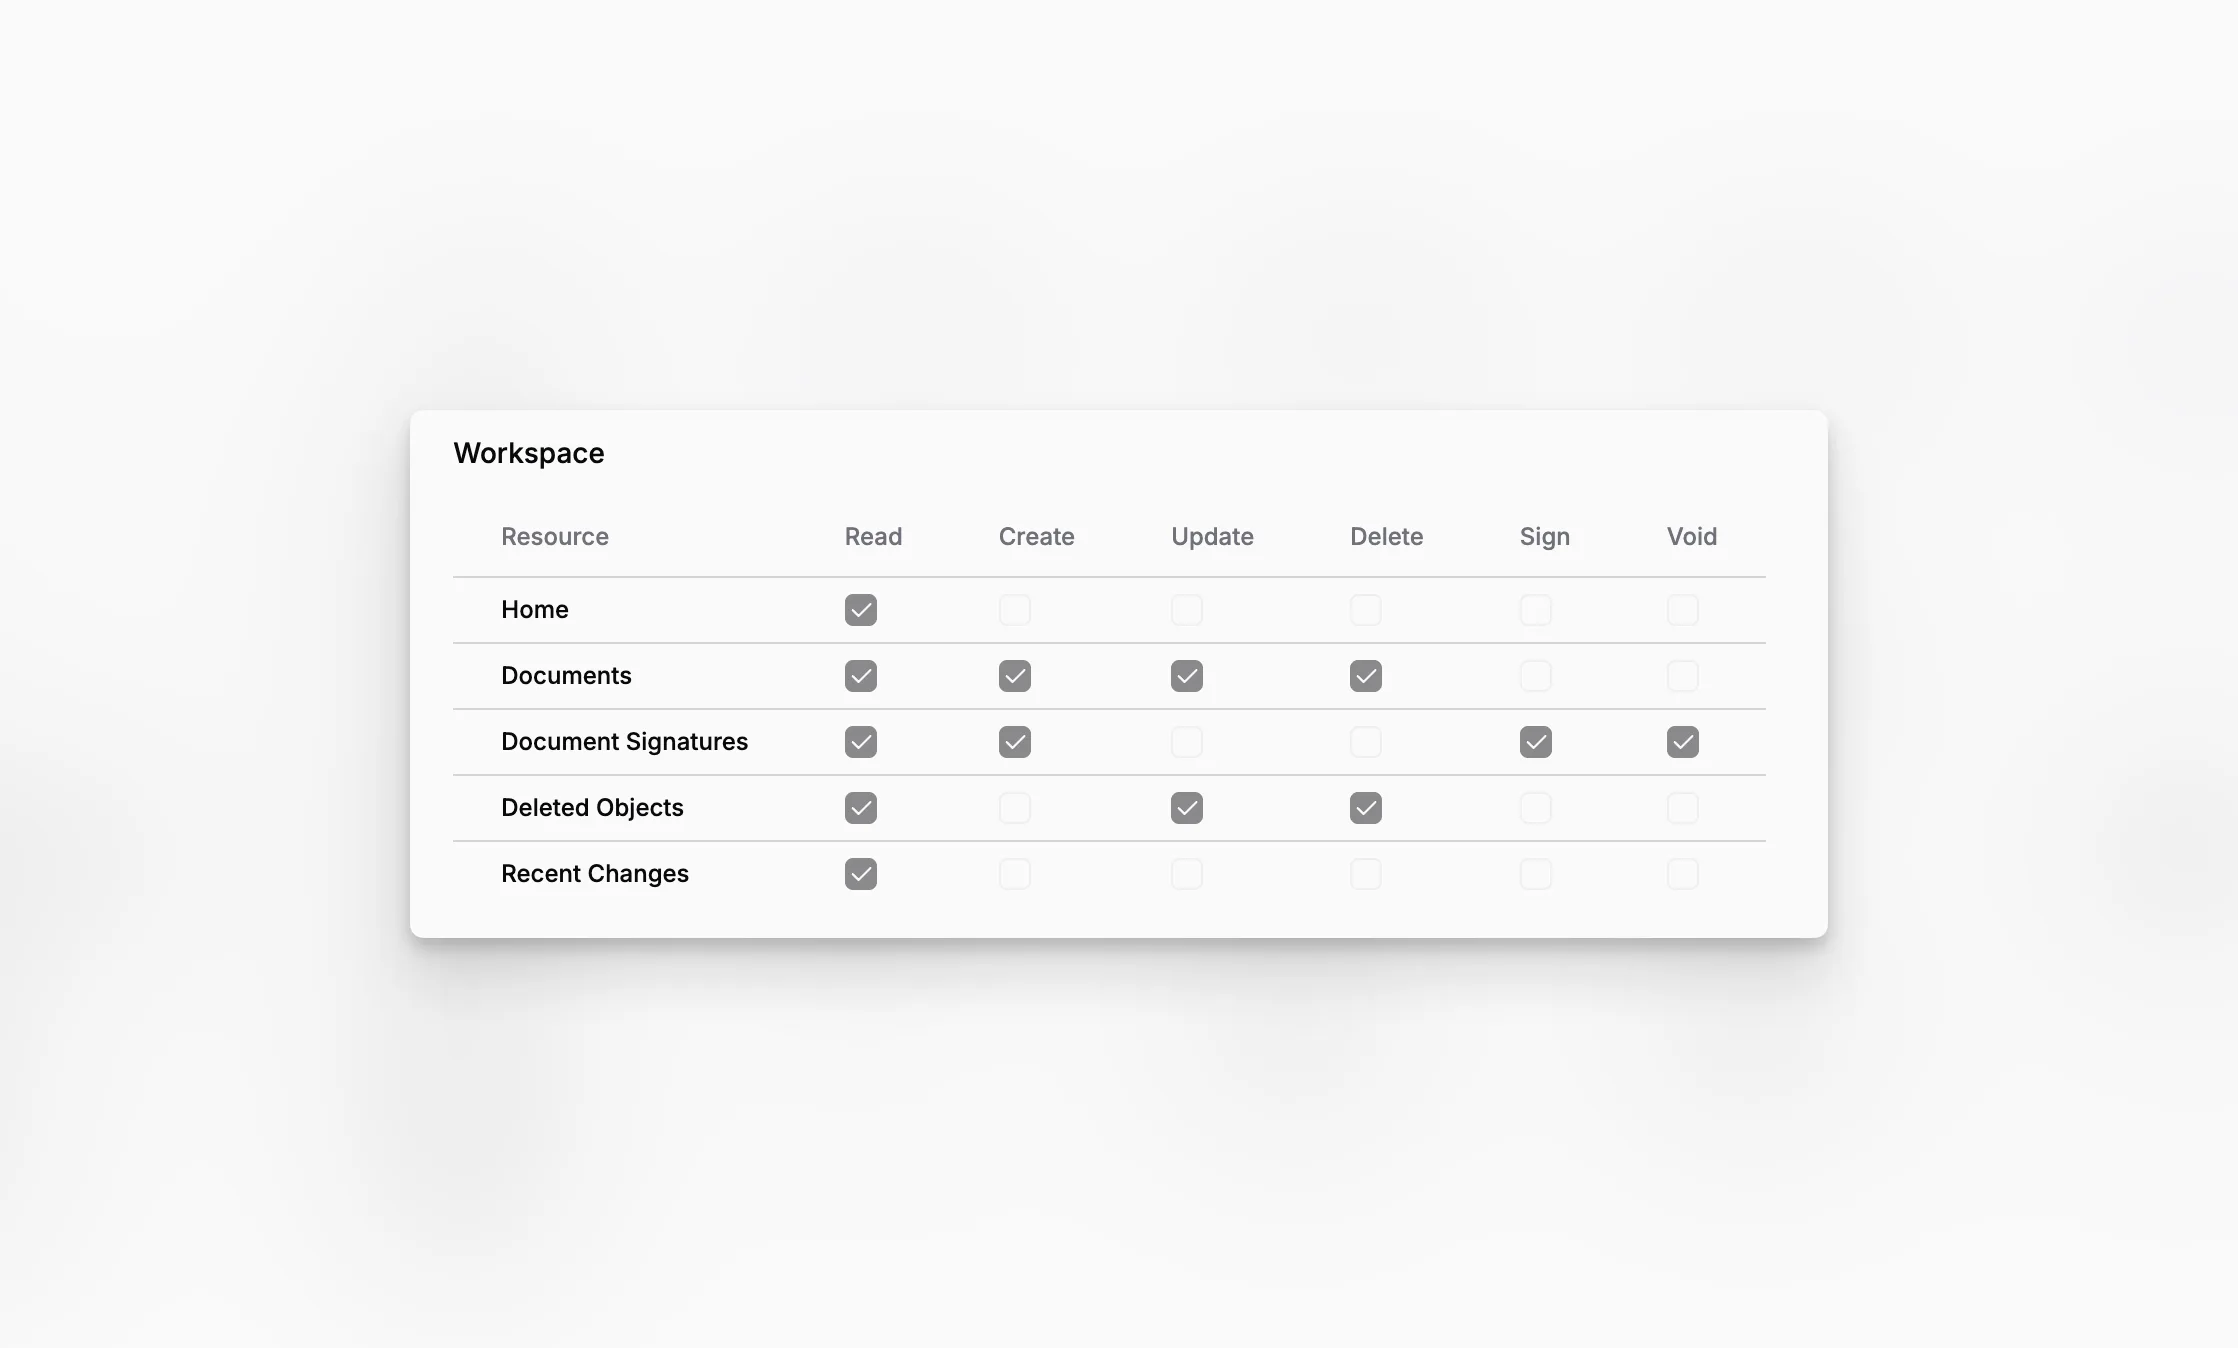
Les rôles définissent les limites du travail d’une personne dans Blueputto. Ils aident une organisation à donner aux personnes suffisamment d’accès pour faire leur travail sans ouvrir des paramètres ou des actions dont elles n’ont pas besoin.
Commencez par les rôles intégrés
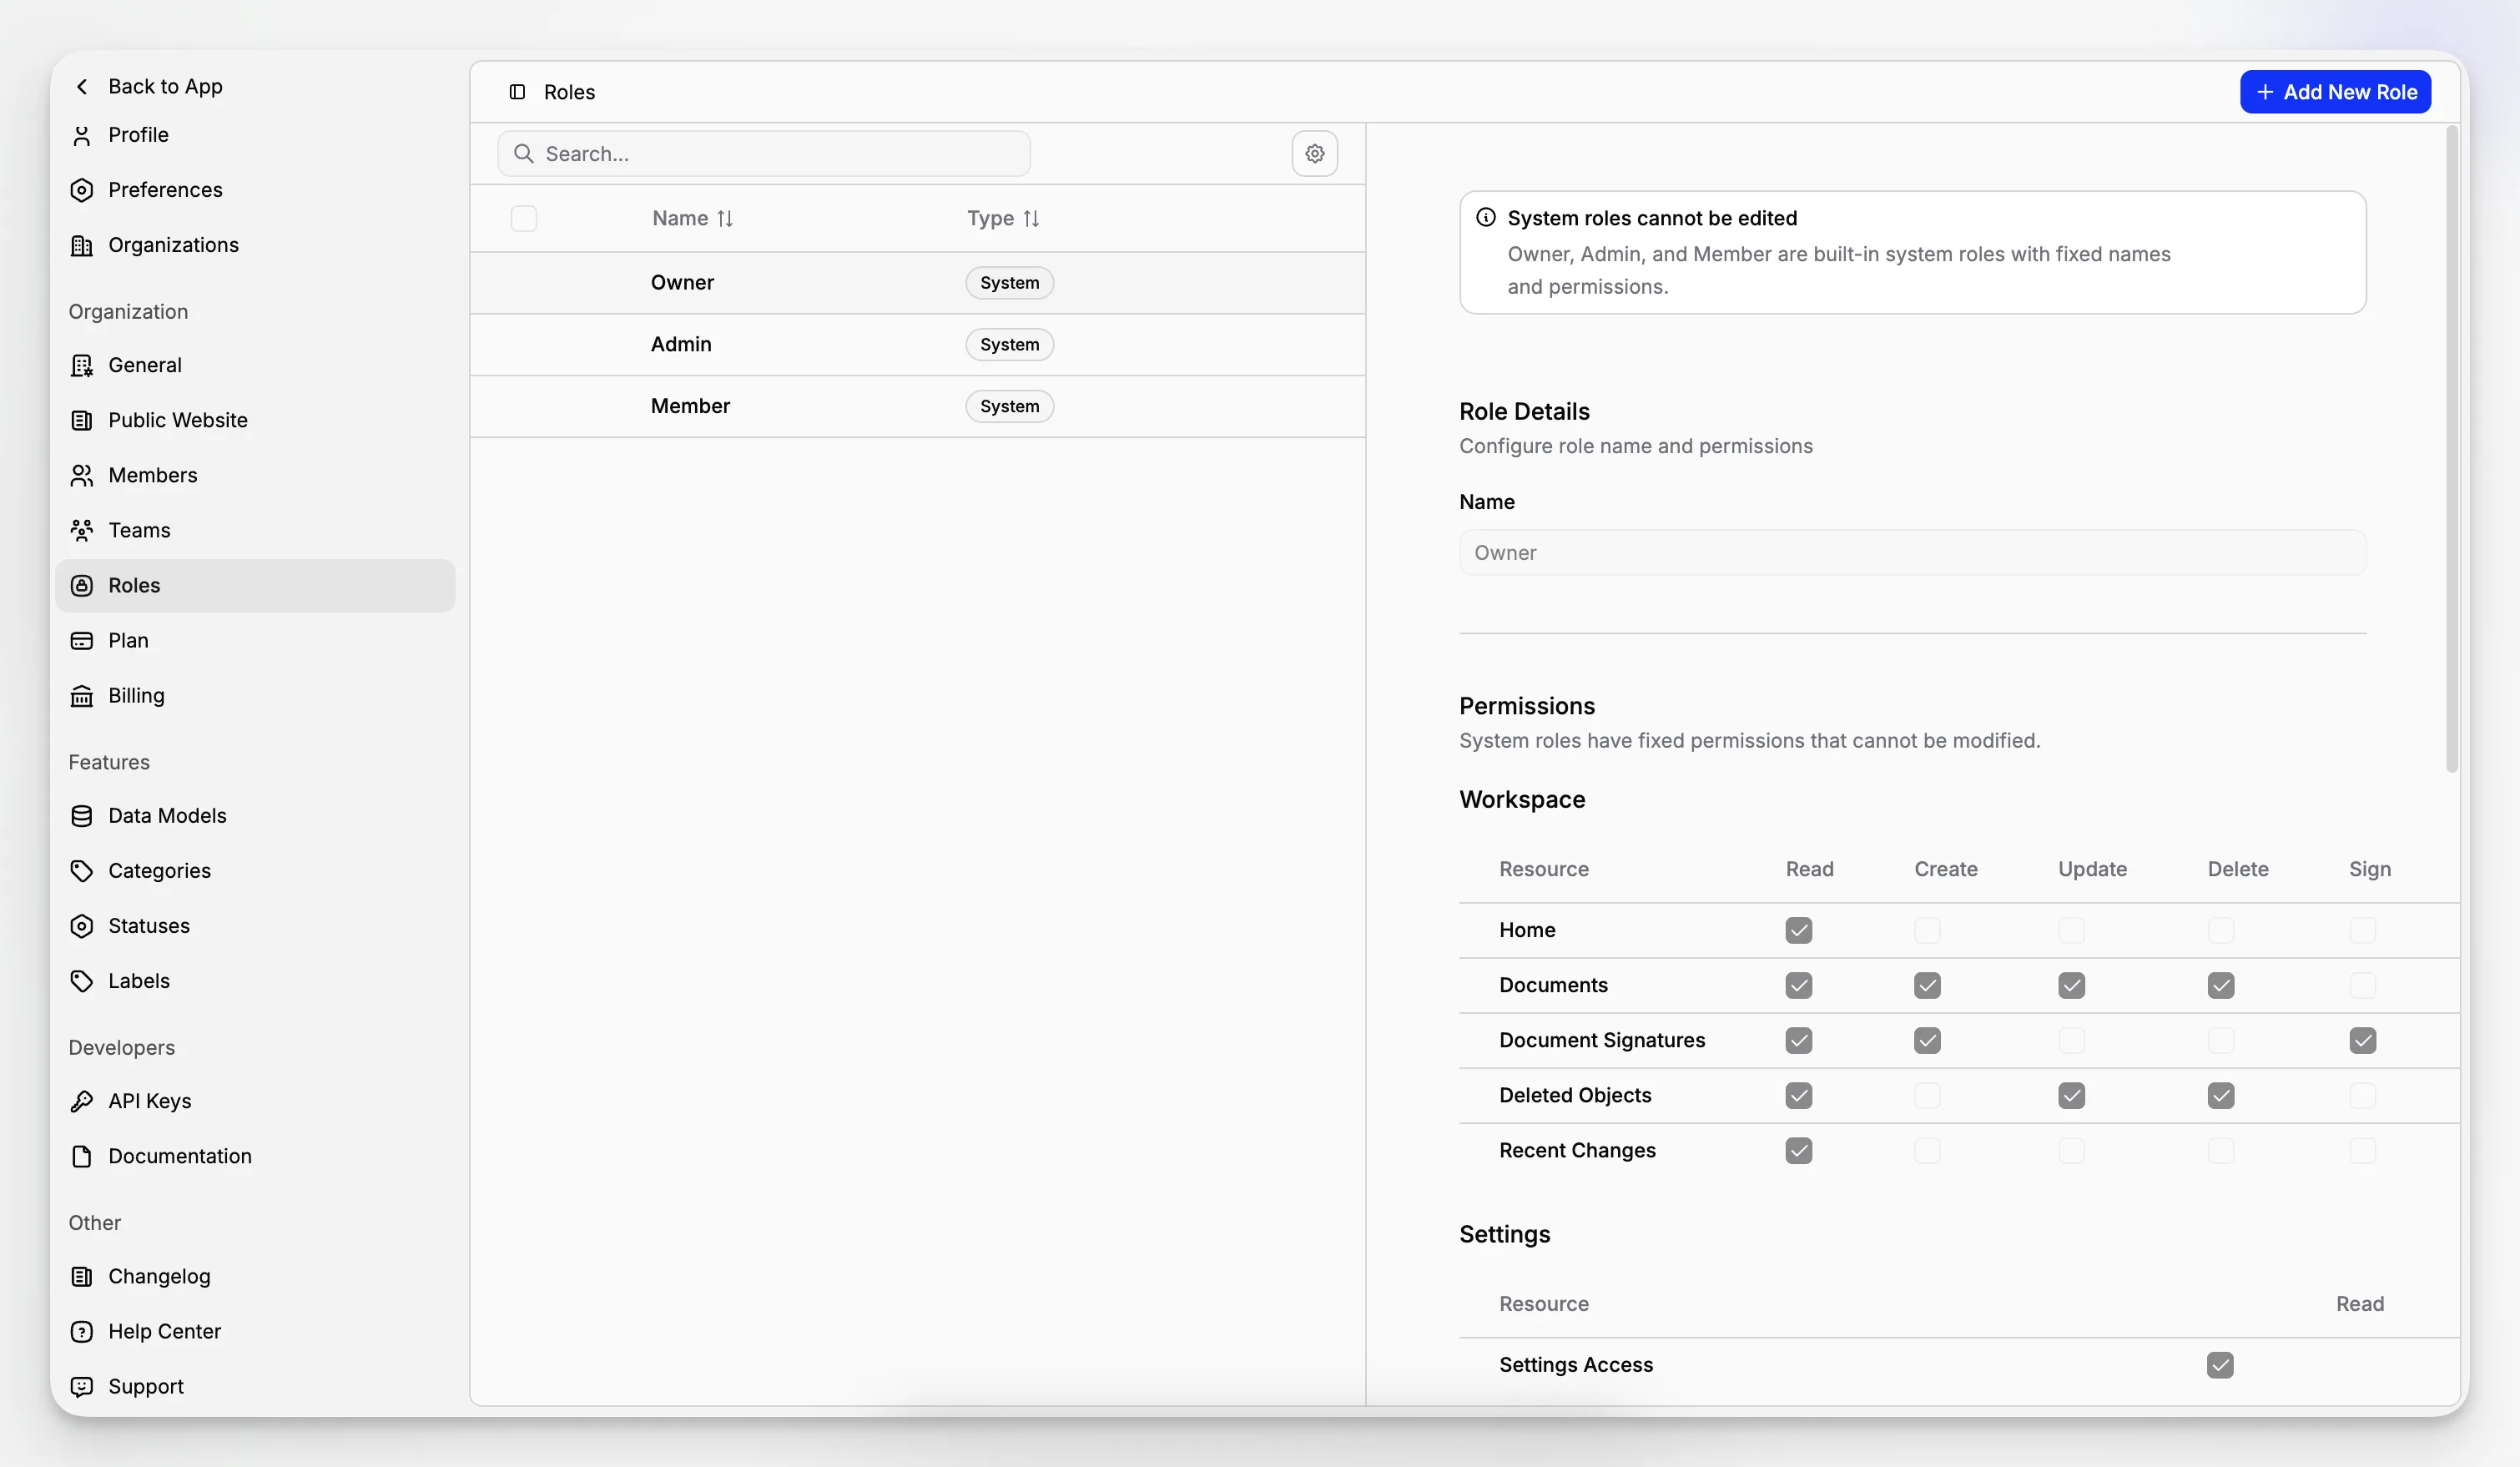
Chaque organisation dispose de trois rôles prêts à l’emploi :
Propriétaire pour la personne ultimement responsable de l’organisation,
Administrateur pour la gestion quotidienne étendue,
Membre pour l’accès habituel à l’espace de travail.
Ces rôles ont des responsabilités fixes, ce qui rend les règles d’accès de base prévisibles. Le rôle de propriétaire est protégé contre la suppression ou la rétrogradation accidentelle.
Créez des rôles adaptés à votre organisation
Les organisations à grande échelle peuvent créer des rôles personnalisés. Choisissez un nom et une description, puis sélectionnez ce que les personnes ayant ce rôle peuvent voir, créer, modifier ou supprimer dans des domaines tels que les documents, les objets, les membres et les paramètres.
Ceci est utile pour des responsabilités comme registraire, réviseur, éditeur, responsable financier ou collaborateur en lecture seule.
Comprendre les rôles et les équipes
Les rôles répondent à la question que peut faire cette personne ? Les équipes répondent à la question où cette personne doit-elle travailler ?
Par exemple, un rôle peut permettre à quelqu’un de mettre à jour des documents, tandis que son équipe le limite aux dossiers liés à son service. Utilisés ensemble, ces contrôles permettent de garder un accès compréhensible à mesure que l’organisation se développe.