Roles y permisos
Gestiona el acceso en Blueputto con roles integrados y personalizados. Configura permisos para documentos, miembros, ajustes y equipos según cada función.
 Grzegorz
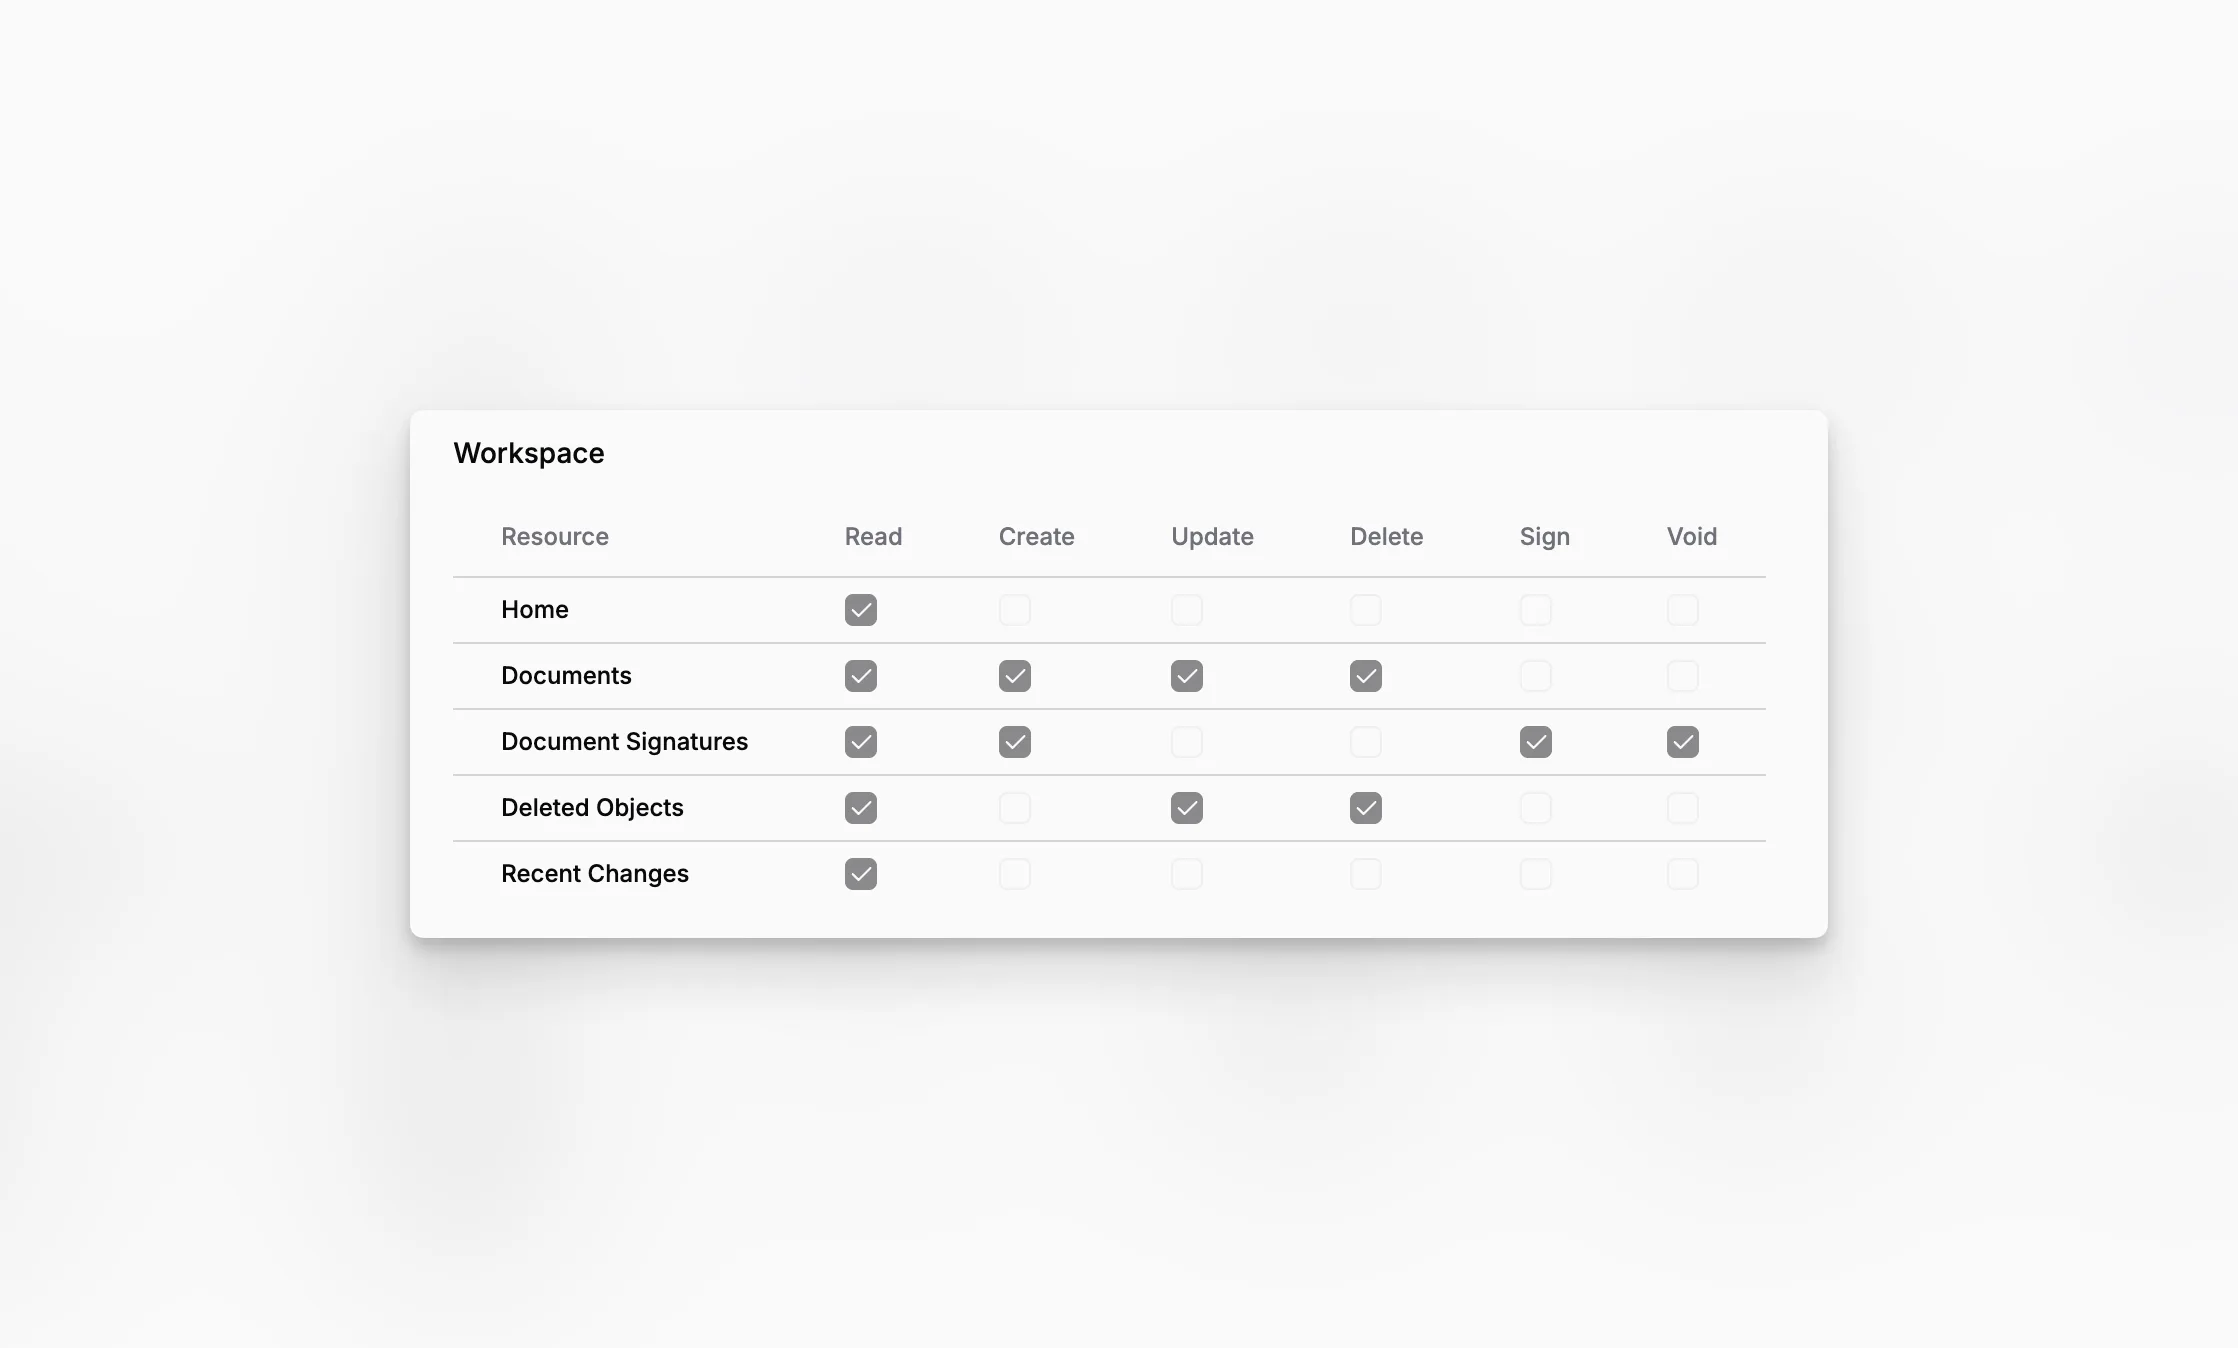
Los roles establecen los límites del trabajo de una persona en Blueputto. Ayudan a una organización a dar a las personas suficiente acceso para hacer su trabajo sin abrir ajustes o acciones que no necesitan.
Empieza con los roles integrados
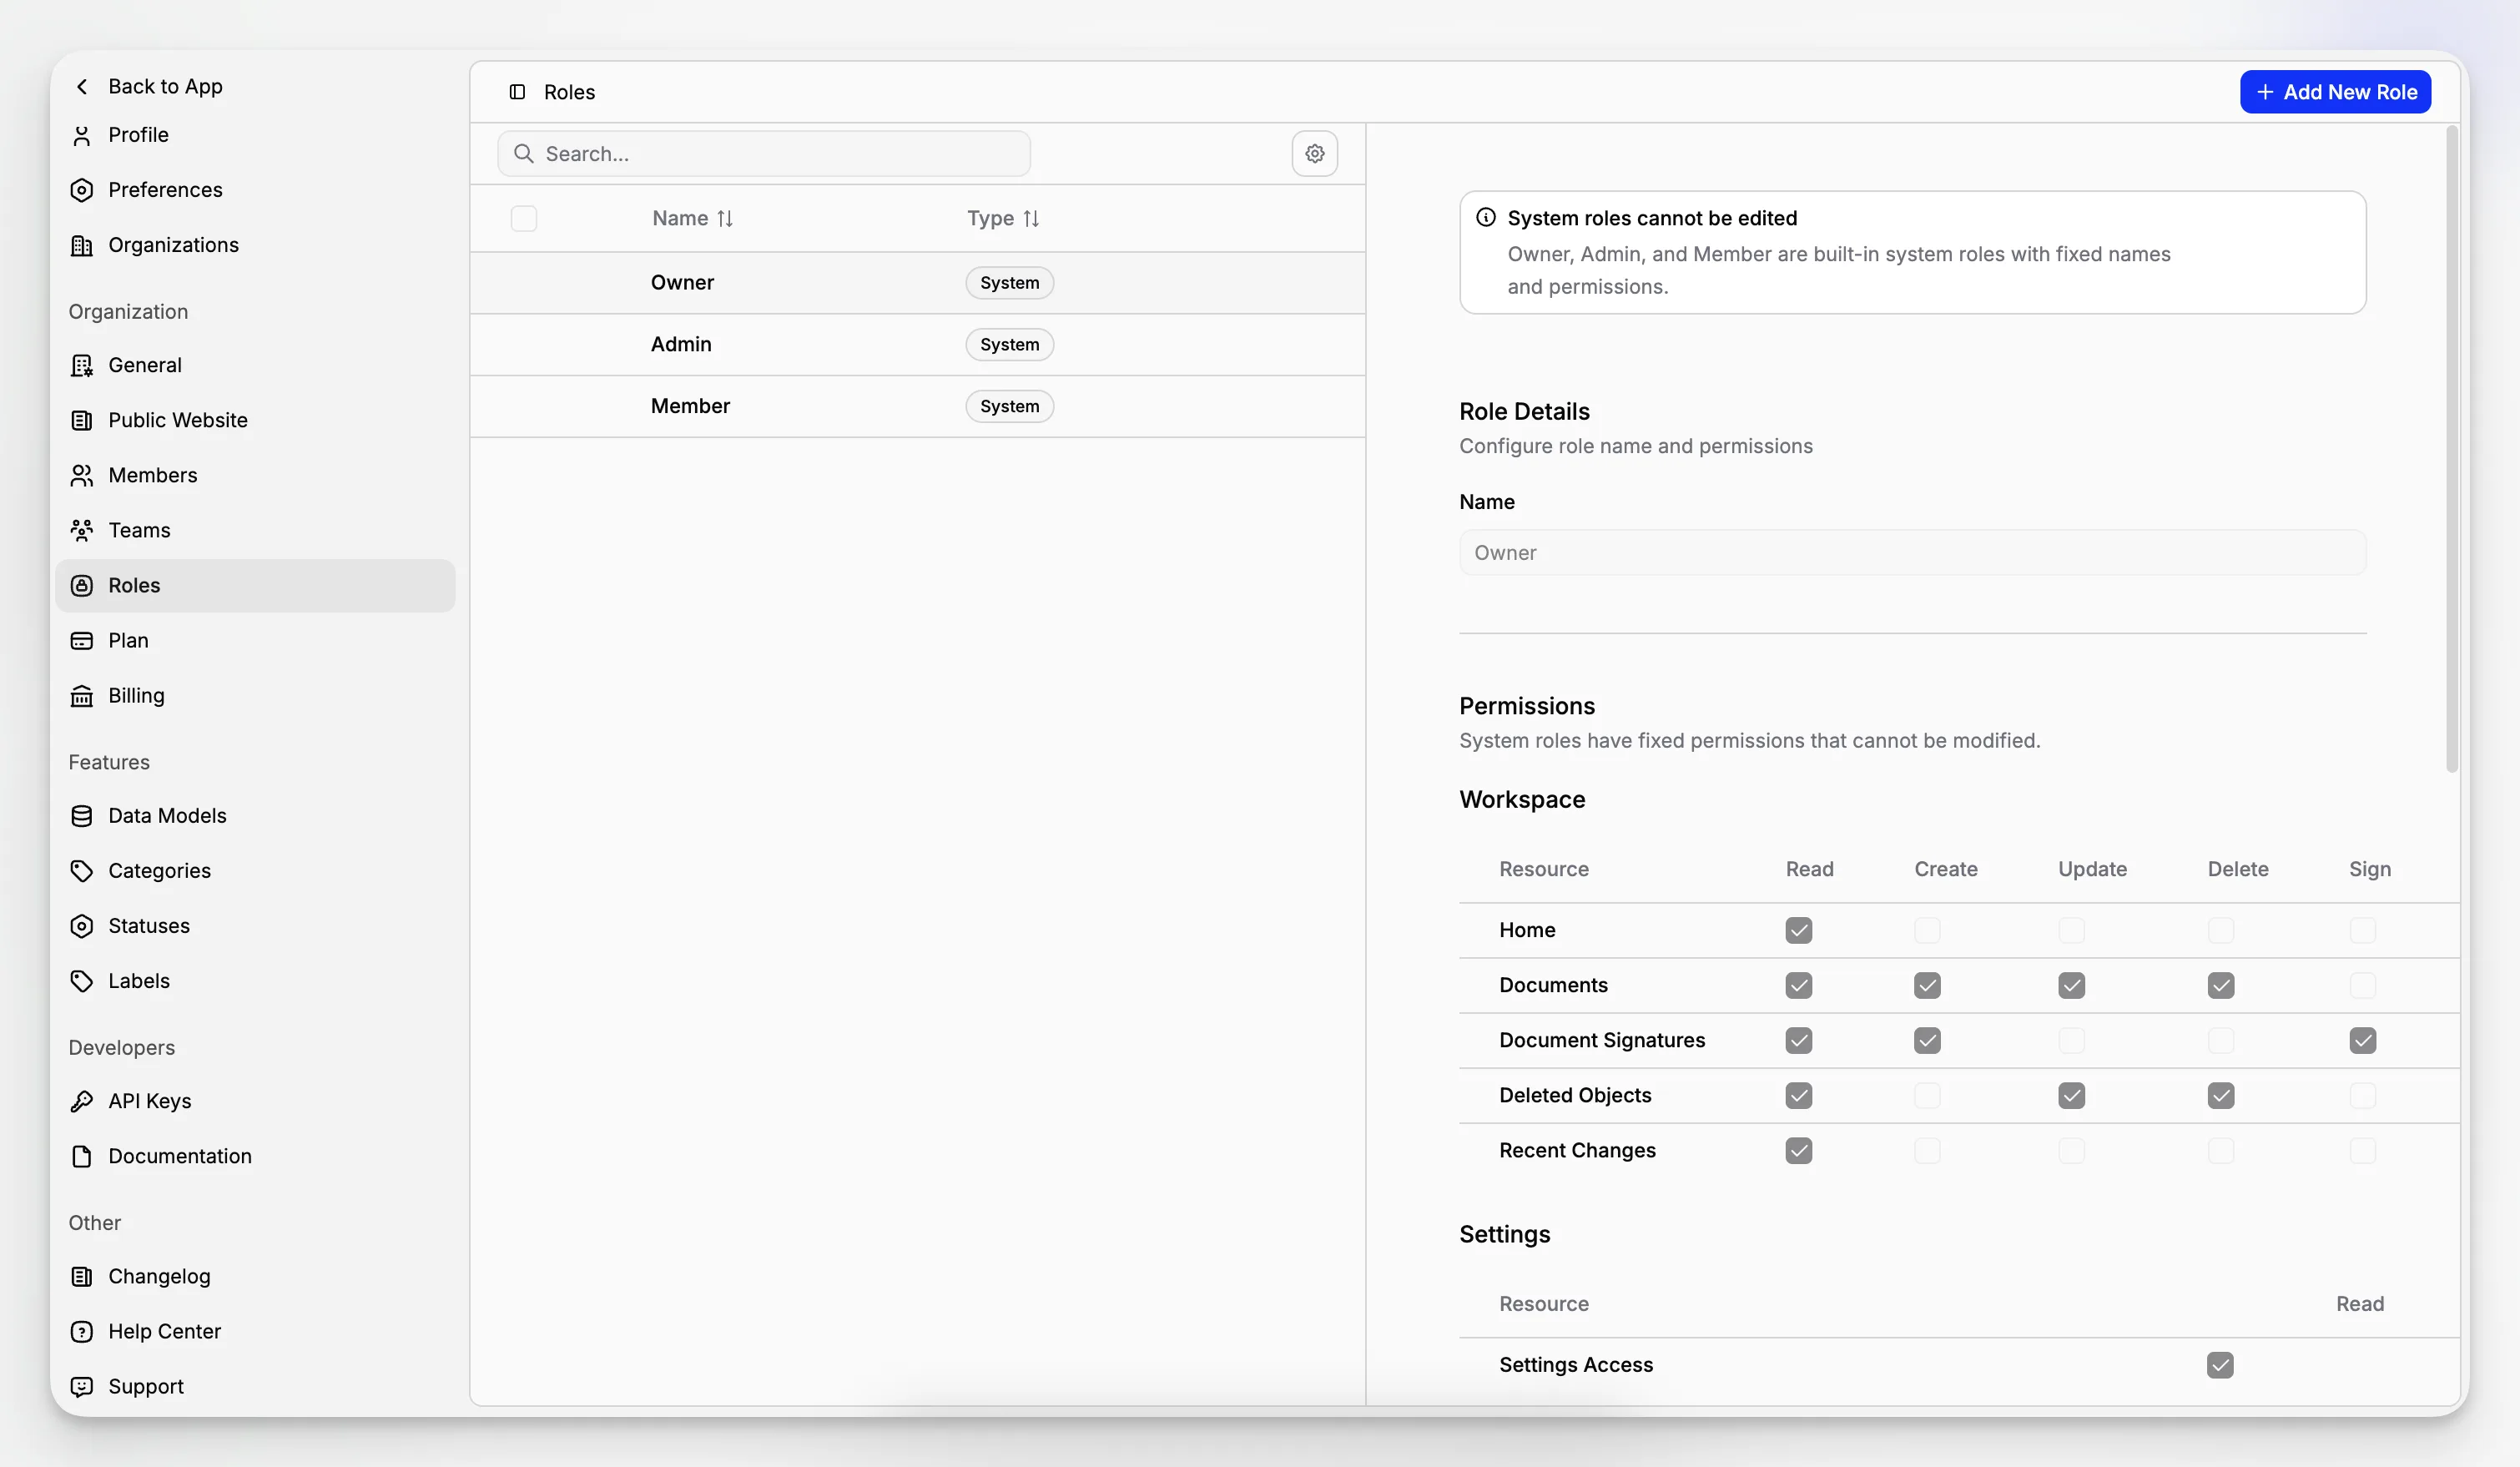
Cada organización tiene tres roles listos para usar:
Owner para la persona que en última instancia es responsable de la organización,
Admin para una gestión diaria amplia,
Member para el acceso regular al espacio de trabajo.
Estos roles tienen responsabilidades fijas, lo que mantiene predecibles las reglas básicas de acceso. El rol de owner está protegido contra la eliminación o degradación accidental.
Crea roles que se ajusten a tu organización
Las organizaciones en crecimiento pueden crear roles personalizados. Elige un nombre y una descripción, y luego selecciona qué pueden ver, crear, cambiar o eliminar las personas con ese rol en áreas como documentos, objetos, miembros y ajustes.
Esto es útil para responsabilidades como registrador, revisor, editor, gerente financiero o colaborador de solo lectura.
Comprende los roles y los equipos
Los roles responden a ¿qué puede hacer esta persona? Teams responde a ¿dónde debería trabajar esta persona?
Por ejemplo, un rol puede permitir que alguien actualice documentos, mientras que su equipo lo limita a las carpetas conectadas con su departamento. Usados juntos, estos controles mantienen el acceso comprensible a medida que la organización crece.